Mình hay thấy cùng một cảnh ở các công ty nhỏ: nhân viên kinh doanh mở một chatbot AI miễn phí bằng Gmail cá nhân, dán nguyên bảng báo giá có tên khách hàng, đơn giá, chiết khấu để nhờ “viết email chào giá chuyên nghiệp hơn“. Kế toán thì dán bảng lương để nhờ viết công thức Excel. Dữ liệu đó đã rời khỏi Microsoft 365, tới một dịch vụ mà công ty không có hợp đồng, không xem được log và không yêu cầu xóa được.
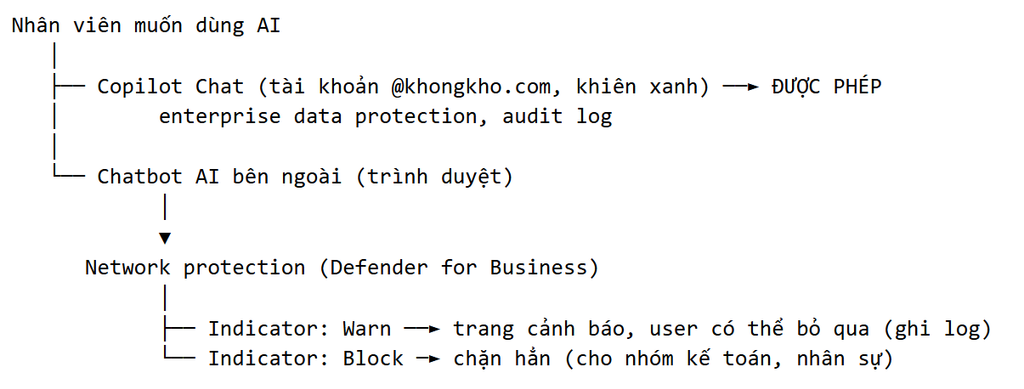
Microsoft 365 E5 có DSPM for AI và Endpoint DLP để chặn việc dán dữ liệu nhạy cảm vào trang web AI. Business Premium không có các tính năng đó. Nhưng Business Premium có đủ ba thứ: Copilot Chat với enterprise data protection (dữ liệu không dùng để huấn luyện model), Defender for Business với Network protection và Custom indicators để cảnh báo hoặc chặn trang AI bên ngoài, và (với 15 máy MDE P2) Advanced Hunting để đo ai đang dùng AI gì.
Bài này mình sẽ hướng dẫn bạn đo mức sử dụng AI bên ngoài, đưa Copilot Chat thành công cụ AI chính thức, đặt cảnh báo (warn) khi nhân viên mở chatbot bên ngoài, và ban hành chính sách AI một trang.
Điều kiện cần
| Yêu cầu | Chi tiết |
|---|---|
| License | Microsoft 365 Business Premium (Copilot Chat, Defender for Business). Advanced Hunting chỉ có dữ liệu của máy dùng Defender for Endpoint P2. DSPM for AI, Endpoint DLP cần Microsoft 365 E5 / E5 Compliance |
| Quyền | Security Administrator (indicators); AI Administrator hoặc Global Admin (Copilot settings) |
Kiến trúc tổng quan
Bước 1: Đo mức sử dụng AI bên ngoài
Mục đích là có số liệu thật trước khi ra chính sách, thay vì đoán.
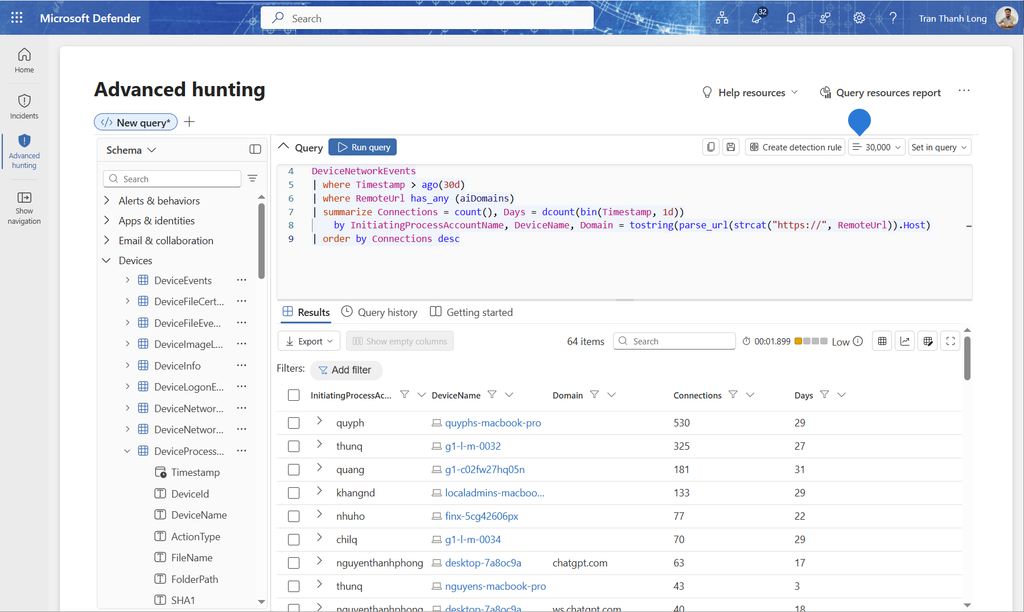
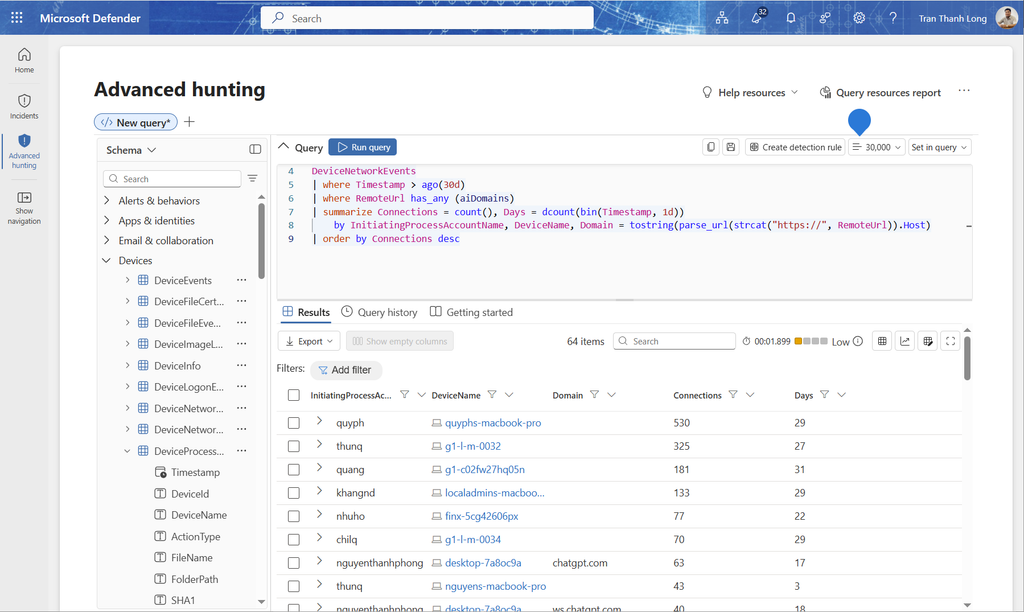
Trên máy dùng license MDE P2 (ban giám đốc, kế toán, admin), chạy Advanced Hunting:
// Truy cập tới các dịch vụ AI phổ biến trong 30 ngày, theo người dùng
let aiDomains = dynamic(["chatgpt.com", "openai.com", "gemini.google.com", "claude.ai",
                         "perplexity.ai", "deepseek.com", "poe.com"]);
DeviceNetworkEvents
| where Timestamp > ago(30d)
| where RemoteUrl has_any (aiDomains)
| summarize Connections = count(), Days = dcount(bin(Timestamp, 1d))
    by InitiatingProcessAccountName, DeviceName, Domain = tostring(parse_url(strcat("https://", RemoteUrl)).Host)
| order by Connections desc
Với máy dùng Defender for Business (không có Advanced Hunting), hỏi trực tiếp bằng một Microsoft Forms ẩn danh: “Bạn đang dùng công cụ AI nào cho công việc?”.
Lưu ý: Mục đích của số liệu là thiết kế chính sách, không phải để “bắt lỗi” từng người. Thông báo cho nhân viên rằng công ty theo dõi truy cập tới dịch vụ AI để bảo vệ dữ liệu, trước khi áp cảnh báo ở bước 4.
Bước 2: Bật và ghim Copilot Chat
Mục đích là đưa cho nhân viên một công cụ AI tốt, có bảo vệ dữ liệu, trước khi hạn chế công cụ khác.
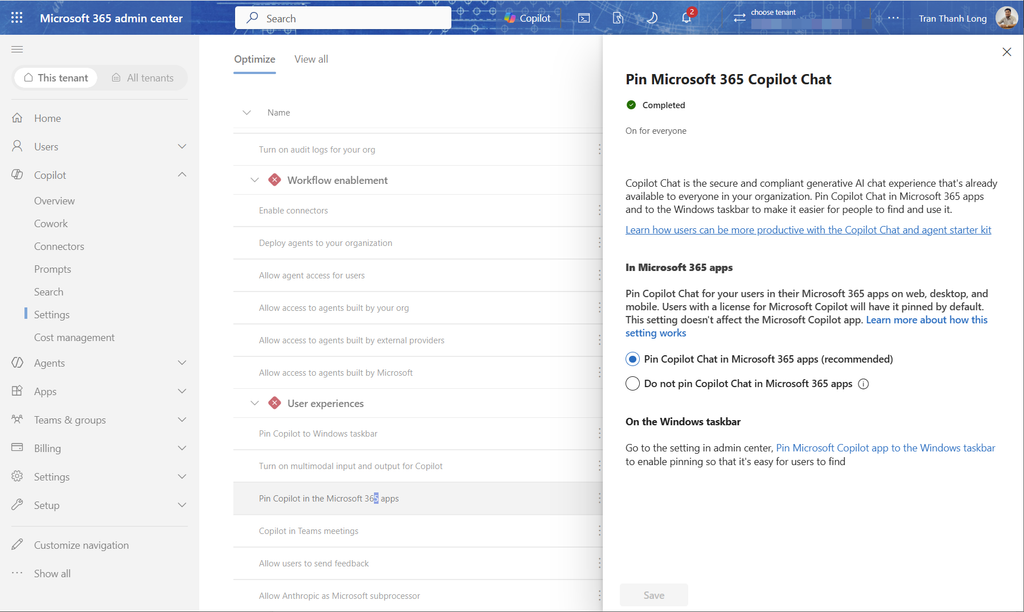
- Kiểm tra truy cập: mở m365.cloud.microsoft/chat bằng tài khoản
ten@khongkho.com, phải thấy biểu tượng khiên xanh (enterprise data protection) - Microsoft 365 admin center → Copilot → Settings → Pin Microsoft 365 Copilot Chat → Pin cho toàn công ty
- Với 15 người có Teams Enterprise, Copilot Chat cũng xuất hiện trong Teams; 16 người còn lại dùng qua Outlook, trình duyệt, ứng dụng Microsoft 365
Từ thực tế: Nhân viên quay lại chatbot cá nhân chủ yếu vì hai lý do: không biết công ty đã có Copilot Chat, và không biết viết prompt. Một buổi 30 phút với 5 prompt mẫu đúng việc của từng phòng (kinh doanh viết email chào giá, kế toán viết công thức Excel, nhân sự viết mô tả công việc) hiệu quả hơn mọi chính sách chặn.
Bước 3: Tắt web search cho nhóm nhạy cảm (tùy chọn)
Mục đích là với kế toán, nhân sự, Copilot Chat chỉ làm việc trên nội dung user đưa vào, không gửi truy vấn lên web.
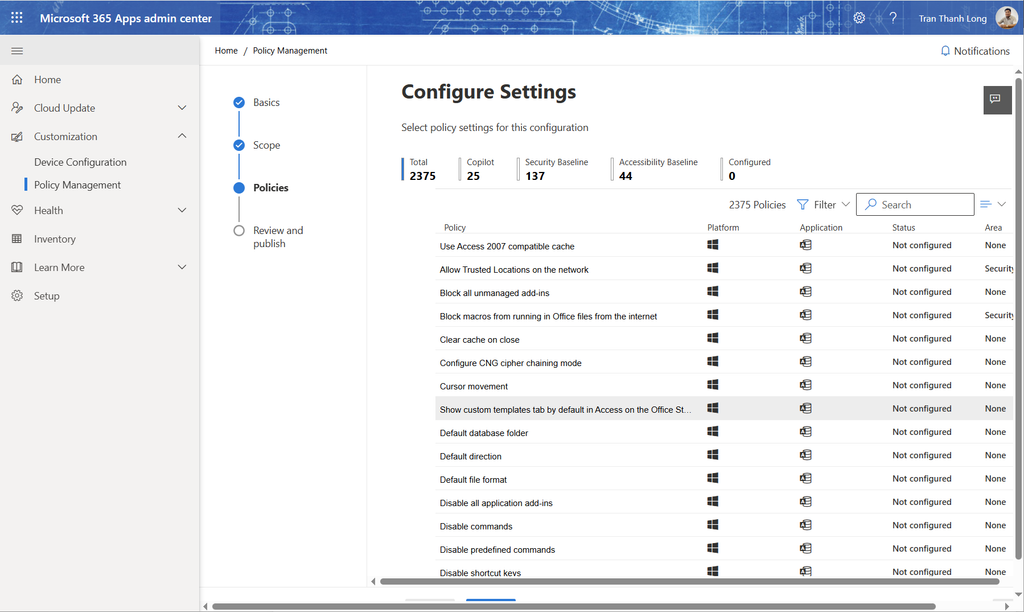
- config.office.com → Customization → Policy Management → Create
- Tên
Copilot - Tat web search, nhómMDO-Strict - Policy Allow web search in Copilot → giá trị tắt
Bước 4: Cảnh báo khi mở chatbot AI bên ngoài
Mục đích là nhắc nhân viên đúng lúc họ sắp dán dữ liệu vào nơi không được phép, bằng URL/domain indicator của Defender for Business.
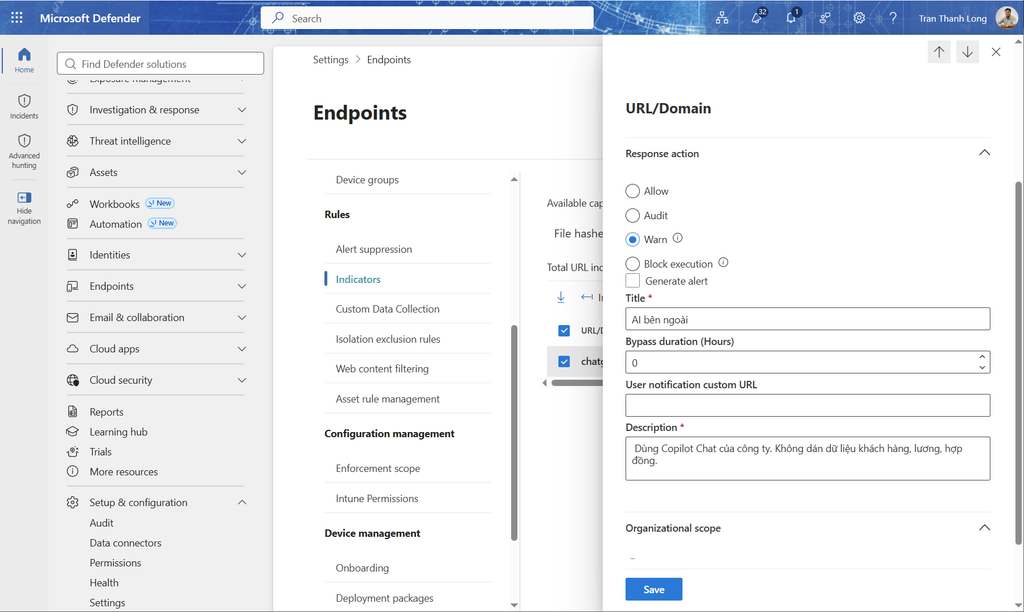
- Defender portal → Settings → Endpoints → Indicators → URLs/Domains → Add item
- URL/Domain:
chatgpt.com→ Action: Warn → Title:Dịch vụ AI bên ngoài→ Description:Dùng Copilot Chat của công ty. Không dán dữ liệu khách hàng, lương, hợp đồng. - Scope: tất cả thiết bị
- Lặp lại cho các domain từ bước 1
- Với nhóm kế toán, nhân sự: tạo thêm indicator Block gán cho device group của nhóm này (cần MDE P2 hoặc device group trong Defender for Business)
Lưu ý: Indicator cho trình duyệt không phải Edge cần Network protection ở chế độ block (đã bật ở bài 5). Bắt đầu bằng Warn ít nhất 14 ngày, theo dõi số lần user bỏ qua cảnh báo, rồi mới cân nhắc Block. Chặn hẳn ngay từ đầu thường đẩy nhân viên sang dùng điện thoại cá nhân, nơi bạn không còn thấy gì.
Bước 5: ban hành chính sách AI một trang
Mục đích là nhân viên biết rõ được làm gì, không chỉ biết cấm gì.
CHÍNH SÁCH SỬ DỤNG AI - [TÊN CÔNG TY] - HIỆU LỰC TỪ [ngày]

1. CÔNG CỤ CHÍNH THỨC: Microsoft 365 Copilot Chat, đăng nhập @khongkho.com,
   có biểu tượng khiên xanh.
2. ĐƯỢC DÙNG AI ĐỂ: soạn email, tóm tắt tài liệu nội bộ, viết công thức Excel,
   dịch tài liệu, lên ý tưởng.
3. KHÔNG ĐƯA VÀO BẤT KỲ AI NÀO (kể cả Copilot Chat) khi chưa được duyệt:
   - Dữ liệu cá nhân của khách hàng, nhân viên (CCCD, lương, số tài khoản)
   - Hợp đồng, báo giá chưa ký có tên khách hàng
   - Mật khẩu, khóa API, thông tin truy cập hệ thống
4. AI BÊN NGOÀI: trên máy công ty sẽ có cảnh báo. Cần dùng vì lý do công việc
   cụ thể → gửi yêu cầu cho IT.
5. KIỂM TRA KẾT QUẢ: người dùng chịu trách nhiệm về nội dung AI tạo ra.
6. LỠ ĐƯA DỮ LIỆU NHẠY CẢM VÀO AI BÊN NGOÀI: báo IT trong 24 giờ.
Chính sách được giám đốc ký, gửi email và nhắc trong buổi họp toàn công ty.
Bước 6: Kiểm tra và verify
- Mở Copilot Chat bằng tài khoản thử nghiệm: thấy khiên xanh
- Mở
chatgpt.comtrên máy thử nghiệm đã onboard: trang cảnh báo Warn - Sau 24 giờ, kiểm tra sự kiện trong Advanced Hunting (máy P2):
// Ai đã gặp cảnh báo và có bỏ qua không
DeviceEvents
| where Timestamp > ago(7d)
| where ActionType in ("SmartScreenUserOverride", "ExploitGuardNetworkProtectionBlocked", "NetworkProtectionUserBypassEvent")
| project Timestamp, DeviceName, InitiatingProcessAccountName, ActionType, RemoteUrl
Lỗi thường gặp
| Lỗi | Nguyên nhân | Cách sửa |
|---|---|---|
| Không thấy khiên xanh trong Copilot Chat | Đăng nhập tài khoản Microsoft cá nhân | Đăng xuất, đăng nhập lại bằng tài khoản công ty, hoặc mở từ biểu tượng đã ghim |
| Indicator không có tác dụng trên Chrome | Network protection đang ở audit | Chuyển Network protection sang block (bài 5) |
| Indicator có hiệu lực chậm | Đồng bộ indicator | Chờ tới 2 giờ sau khi tạo |
| Nhân viên chuyển sang dùng AI trên điện thoại | Chặn quá sớm, chưa có công cụ thay thế | Ưu tiên bước 2 và đào tạo; điện thoại xử lý bằng App protection (bài 12) |
Tổng kết
| Thành phần | Đã làm |
|---|---|
| Đo lường | Advanced Hunting trên máy P2, khảo sát ẩn danh |
| Công cụ chính thức | Copilot Chat, ghim cho toàn công ty |
| Nhóm nhạy cảm | Tắt web search qua Cloud Policy |
| AI bên ngoài | Indicator Warn cho tất cả, Block cho kế toán, nhân sự |
| Chính sách | Một trang, có phần “được dùng” |
Tài liệu tham khảo
- Microsoft 365 Copilot Chat overview
- Enterprise data protection in Microsoft 365 Copilot and Copilot Chat
- Create indicators for IPs and URLs/domains
- Network protection
- Microsoft Purview DSPM for AI (khi nâng cấp lên E5)
Công ty bạn đang cho phép, cảnh báo hay chặn chatbot AI bên ngoài? Chia sẻ cách làm trong comment nhé.